Frissítve 2026 októberében: az eredeti, 2015-ös eset leírása megmaradt, de kiegészítettem a mai PrestaShop-verziókra érvényes teendőkkel és egy biztonsági ellenőrzőlistával.
A PrestaShop az egyik legnépszerűbb nyílt forráskódú webáruház-motor – és éppen ezért a támadók kedvelt célpontja is. Időről időre kiderül egy-egy biztonsági rés, akár magában a rendszerben, akár egy népszerű modulban. Ebben a cikkben megmutatom, mit tegyél, ha ilyenről hallasz, és hogyan előzheted meg, hogy a te boltod legyen a következő áldozat.
Mit tegyél, ha biztonsági résről hallasz?
- Nézd meg, érintett-e a verziód. A hivatalos bejelentés mindig megadja, mely PrestaShop- vagy modulverziók sérülékenyek. A saját verziódat az adminban, a „Speciális paraméterek → Információ” menüpontban látod.
- Készíts teljes mentést (fájlok és adatbázis), mielőtt bármihez hozzányúlsz.
- Telepítsd a javítást – frissítsd a rendszert vagy az érintett modult a javított verzióra.
- Ellenőrizd, nem történt-e már betörés: ismeretlen admin-felhasználók, gyanús fájlok a gyökérkönyvtárban, módosított pénztároldal, furcsa átirányítások.
- Cserélj jelszót (admin, FTP, adatbázis), ha a legkisebb gyanú is felmerül.
Honnan értesülhetsz időben?
- A PrestaShop hivatalos fejlesztői blogja és a GitHub biztonsági közleményei.
- A Friends of Presta biztonsági oldala, amely a modulok sebezhetőségeit is gyűjti.
- A Magyar PrestaShop Facebook-csoport, ahol a fontos híreket magyarul is megosztom.
10 pontos biztonsági ellenőrzőlista
- A PrestaShop támogatott, friss verzión fut (az 1.6-os és 1.7-es ág már nem az aktív fejlesztési ág).
- A szerveren támogatott PHP-verzió fut.
- Minden modul friss, a nem használt modulok törölve vannak (nem csak kikapcsolva!).
- Modult csak megbízható forrásból telepítesz – a „nulled”, feltört modulok gyakran eleve kártékony kódot tartalmaznak.
- Az admin könyvtár neve egyedi és nehezen kitalálható.
- Erős, egyedi jelszavak az adminhoz, az FTP-hez és az adatbázishoz.
- Az egész bolt HTTPS-en fut (PrestaShop és az SSL).
- Rendszeres, a szerveren kívül is tárolt mentés készül, és a visszaállítást ki is próbáltad.
- Webes tűzfal (WAF) vagy a tárhelyszolgáltató biztonsági szolgáltatása szűri a támadásokat.
- Valaki rendszeresen ránéz a boltra – a PrestaShop Biztosítás 0-24 keretében például havonta átvizsgálom.
Az eredeti eset (2015)
Egy új, az 1.4.x-től az 1.6.0.14-es verzióig terjedő biztonsági rést fedezett fel Vincent Herbulot IT-biztonsági szakember, aki egyből értesítette a PrestaShop illetékeseit. Köszönjük neki! 🙂 (Az akkor megjelent 1.6.1.0 már nem volt érintett.)
A PrestaShop azonnal reagált, és közzétett egy modult, amely befoltozta a biztonsági rést, valamint a „kódolósabbaknak” magukat a javítandó forráskódrészleteket is.
A modult akkor az Addonsról lehetett letölteni, a forráskódot pedig a GitHubon lehetett tanulmányozni. A hivatalos bejelentés mellett a PrestaShop négy általános biztonsági tanácsot is megfogalmazott – ezek ma is érvényesek:
- Lehetőségeid szerint mindig frissítsd a shopod, ne hagyd, hogy túl régi motor alatt üzemeljen az áruházad.
- Védd külön jelszóval az admin könyvtáradat
.htaccessfájl segítségével. - Használj erős jelszót az admin felületedhez (számok, kis- és nagybetűk keveréke).
- Amennyire lehetséges, változtasd meg az admin URL-t – a legbiztosabb, ha teljesen egyedi elérést adsz neki.
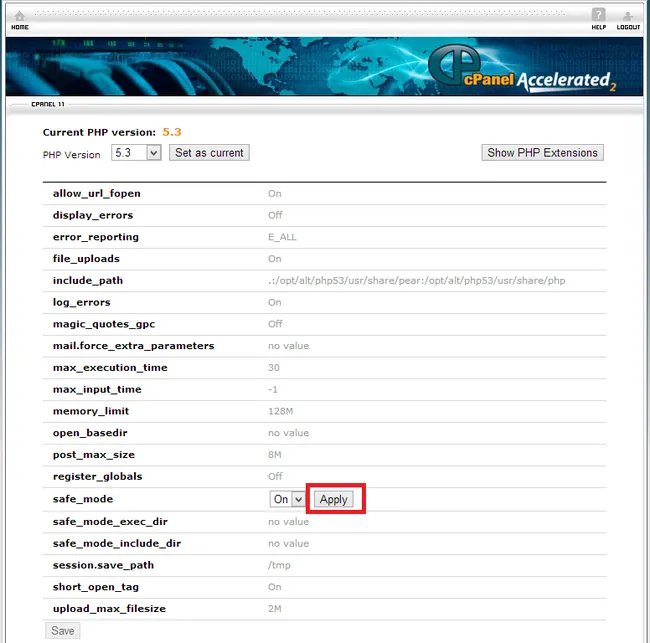
Több shopból kaptam akkor visszajelzést, miszerint a modul telepítés után ezt a hibaüzenetet adta: „The security update could not be applied to your shop. The module cannot execute the patch on your server configuration.” A PrestaShop fórum ide vágó témája szerint ennek két oka lehetett: vagy a szerveren be volt kapcsolva a safe_mode a php.ini-ben, vagy nem a generáció utolsó stabil verziója futott (például 1.5.3.1 az 1.5.6.2 helyett).
Kapcsolódó cikkek
- Sebezhetőség az 1.6–1.7-es rendszerekben + megoldás
- PrestaShop feltörés – ezekre a modulokra figyelj
- Vírusos PrestaShop?
- PHP2Shell: a PHP egyik legsúlyosabb sebezhetősége
Feltörték a webáruházad, vagy szeretnéd átnézetni a biztonságát? Ebben is segítek.

17 éve készítek, fejlesztek és tartok karban PrestaShop webáruházakat. Több száz hazai és külföldi webshop viseli a kézjegyem, és 2010 óta segítek a magyar PrestaShop közösségben.